یکی از پرتکرارترین حملات علیه سایتهای وردپرسی، حمله به صفحه ورود مدیریت سایت است.
به همین دلیل ما برای افزایش امنیت، از طریق Cloudflare از صفحه ورود سایت محافظت میکنیم.
صفحه wp-login چیست؟
هر مدیر سایت برای ورود به پیشخوان وردپرس از صفحهای به نام wp-login.php استفاده میکند.
این صفحه یکی از مهمترین بخشهای سایت محسوب میشود.
چرا این صفحه هدف حمله قرار میگیرد؟
هکرها معمولاً با استفاده از رباتها هزاران بار رمزهای مختلف را امتحان میکنند تا شاید بتوانند وارد سایت شوند.
به این نوع حمله، Brute Force Attack گفته میشود.
حتی اگر موفق به ورود نشوند، این درخواستهای زیاد باعث مصرف منابع هاست میشود.
ما چه کاری انجام میدهیم؟
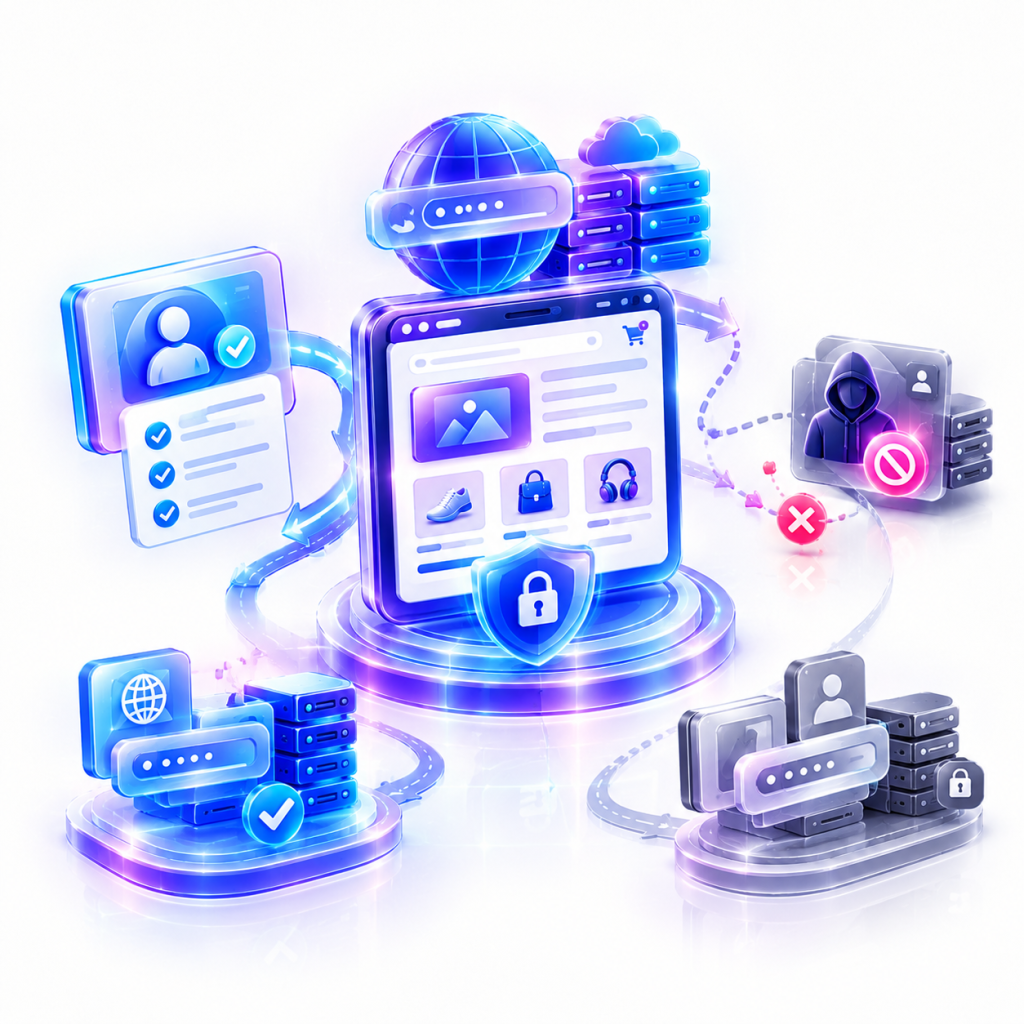
با استفاده از Cloudflare، قوانین امنیتی روی صفحه ورود ایجاد میکنیم تا:
- رباتهای مخرب شناسایی شوند.
- تعداد درخواستهای غیرعادی محدود شود.
- بسیاری از حملات قبل از رسیدن به هاست متوقف شوند.
- تنها کاربران واقعی بتوانند به صفحه ورود دسترسی داشته باشند.
مزیت این روش چیست؟
با انجام این تنظیمات:
- امنیت پنل مدیریت افزایش پیدا میکند.
- احتمال نفوذ کاهش مییابد.
- فشار روی سرور کمتر میشود.
- عملکرد سایت در زمان حملات حفظ خواهد شد.
جمعبندی
محافظت از صفحه ورود وردپرس با استفاده از Cloudflare یکی از مهمترین اقدامات امنیتی است که به صورت رایگان در خدمات پشتیبانی ما انجام میشود تا امنیت پنل مدیریت سایت شما در بالاترین سطح ممکن حفظ شود.
سوالات متداول
محافظت از صفحه ورود وردپرس (wp-login)
۱. صفحه wp-login چیست؟
این صفحه، درگاه ورود مدیران سایت به پیشخوان وردپرس است.
۲. چرا این صفحه بیشتر از سایر بخشها هدف حمله قرار میگیرد؟
زیرا مهاجمان معمولاً با امتحان کردن تعداد زیادی نام کاربری و رمز عبور، تلاش میکنند وارد پنل مدیریت سایت شوند.
۳. محافظت از صفحه ورود چگونه انجام میشود؟
با استفاده از قوانین امنیتی Cloudflare، درخواستهای مشکوک و رباتهای مخرب شناسایی و قبل از رسیدن به سایت مسدود میشوند.
۴. آیا مدیر سایت همچنان میتواند وارد پنل مدیریت شود؟
بله. این تنظیمات تنها برای جلوگیری از دسترسیهای غیرمجاز و حملات طراحی شدهاند و مانعی برای ورود مدیر سایت ایجاد نمیکنند.
۵. آیا این کار امنیت سایت را افزایش میدهد؟
بله. محافظت از صفحه ورود یکی از مؤثرترین اقدامات برای جلوگیری از حملات Brute Force و کاهش احتمال نفوذ به سایت است.